
Exposición de identidades y accesos
Cuentas corporativas sin políticas estrictas de autenticación multifactor (MFA) ni acceso condicional, facilitando el compromiso de correo y robo de credenciales mediante phishing.
Protegemos tus activos críticos, estaciones de trabajo, identidades digitales y redes operacionales (SCADA/ICS) frente a ransomware, accesos no autorizados y amenazas avanzadas.
El crecimiento del trabajo híbrido, la adopción de servicios en la nube y la interconexión de plantas industriales han ampliado la superficie de exposición de las empresas en Chile.
Cuentas corporativas sin políticas estrictas de autenticación multifactor (MFA) ni acceso condicional, facilitando el compromiso de correo y robo de credenciales mediante phishing.
Estaciones de trabajo con antivirus tradicionales sin capacidades EDR ni políticas de endurecimiento (bastionado), vulnerables al movimiento lateral de atacantes.
Redes operacionales, plantas industriales y sistemas SCADA/ICS conectados a la red administrativa sin aislamiento perimetral, poniendo en riesgo la continuidad de faenas.
En Gadget Sur Solutions implementamos controles preventivos y detectivos alineados con las mejores prácticas de la industria, reduciendo el riesgo operativo sin entorpecer la productividad.
Aseguramiento continuo de estaciones de trabajo y dispositivos corporativos:
La identidad como primer perímetro de defensa en entornos cloud e híbridos:
Blindaje de la infraestructura de servidores, aplicaciones y perímetro de red:
Protección especializada para tecnologías operativas y plantas productivas:
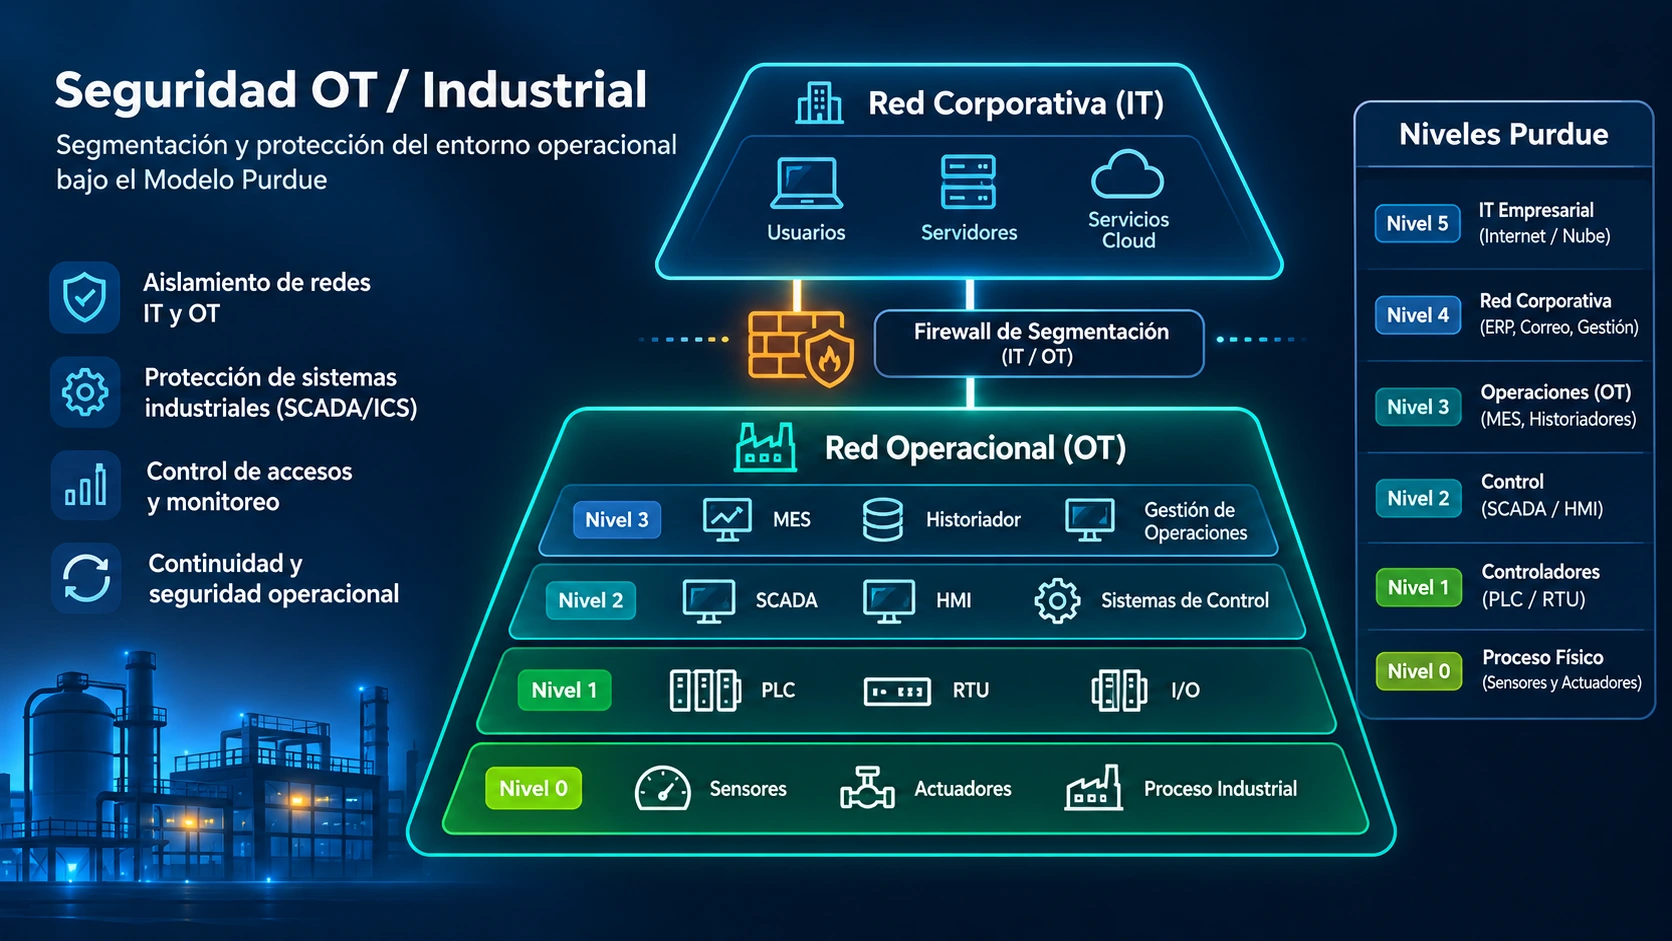
Revisión de configuraciones actuales en identidades, endpoints, perímetro y arquitectura de red IT/OT.
Definición de políticas de acceso condicional, reglas de segmentación y plan de bastionado sin afectar la operación.
Activación controlada por etapas (piloto y producción) de políticas EDR, MFA, NGFW y aislamiento OT.
Pruebas de efectividad de controles, entrega de documentación técnica y transferencia al equipo de operación.
Mitigación de vectores frecuentes de intrusión como credenciales comprometidas, servicios expuestos y estaciones sin monitoreo.
Mayor control sobre el estado de seguridad de los dispositivos, inicios de sesión y tráfico entre redes corporativas e industriales.
Controles técnicos que respaldan directamente el cumplimiento de la Ley 21.663, Ley 21.719 y CIS Controls v8.