
Desconocimiento del flujo de datos personales (PII)
Bases de datos, planillas y repositorios distribuidos sin inventario formal, sin clasificación de sensibilidad ni políticas claras de retención y borrado ante la Ley 21.719.
Acompañamos a directorios y gerencias en Chile en la adecuación práctica a la Ley N° 21.719 (Datos Personales), Ley N° 21.663 (Marco de Ciberseguridad), ISO/IEC 27001:2022 y CIS Controls v8.
Muchas organizaciones saben que las nuevas leyes chilenas y exigencias de clientes corporativos les aplican, pero carecen de una ruta clara para traducir artículos legales en controles tecnológicos y procesos internos.
Bases de datos, planillas y repositorios distribuidos sin inventario formal, sin clasificación de sensibilidad ni políticas claras de retención y borrado ante la Ley 21.719.
Ausencia de procedimientos documentados para la gestión, respuesta y reporte oportuno de incidentes de ciberseguridad o falta de visibilidad sobre riesgos operacionales.
Requerimientos de clientes financieros, industriales o corporativos que exigen evidencia auditable de controles alineados con ISO/IEC 27001 o CIS Controls v8.
Evitamos la burocracia documental desconectada de la realidad técnica. Integramos la visión de nuestros especialistas certificados (Auditor Líder ISO 27001 e Instituto GRC X3) con la arquitectura real de tu empresa.
Alineamiento integral a la nueva legislación chilena de protección y tratamiento de datos personales (modernización de la Ley 19.628):
Preparación organizacional y técnica frente a los deberes de seguridad y gestión de incidentes:
Estructuración de Sistemas de Gestión de Seguridad de la Información (SGSI) proporcionados a tu organización:
Adopción de marcos internacionales prácticos para empresas de servicios, industria y sector financiero:
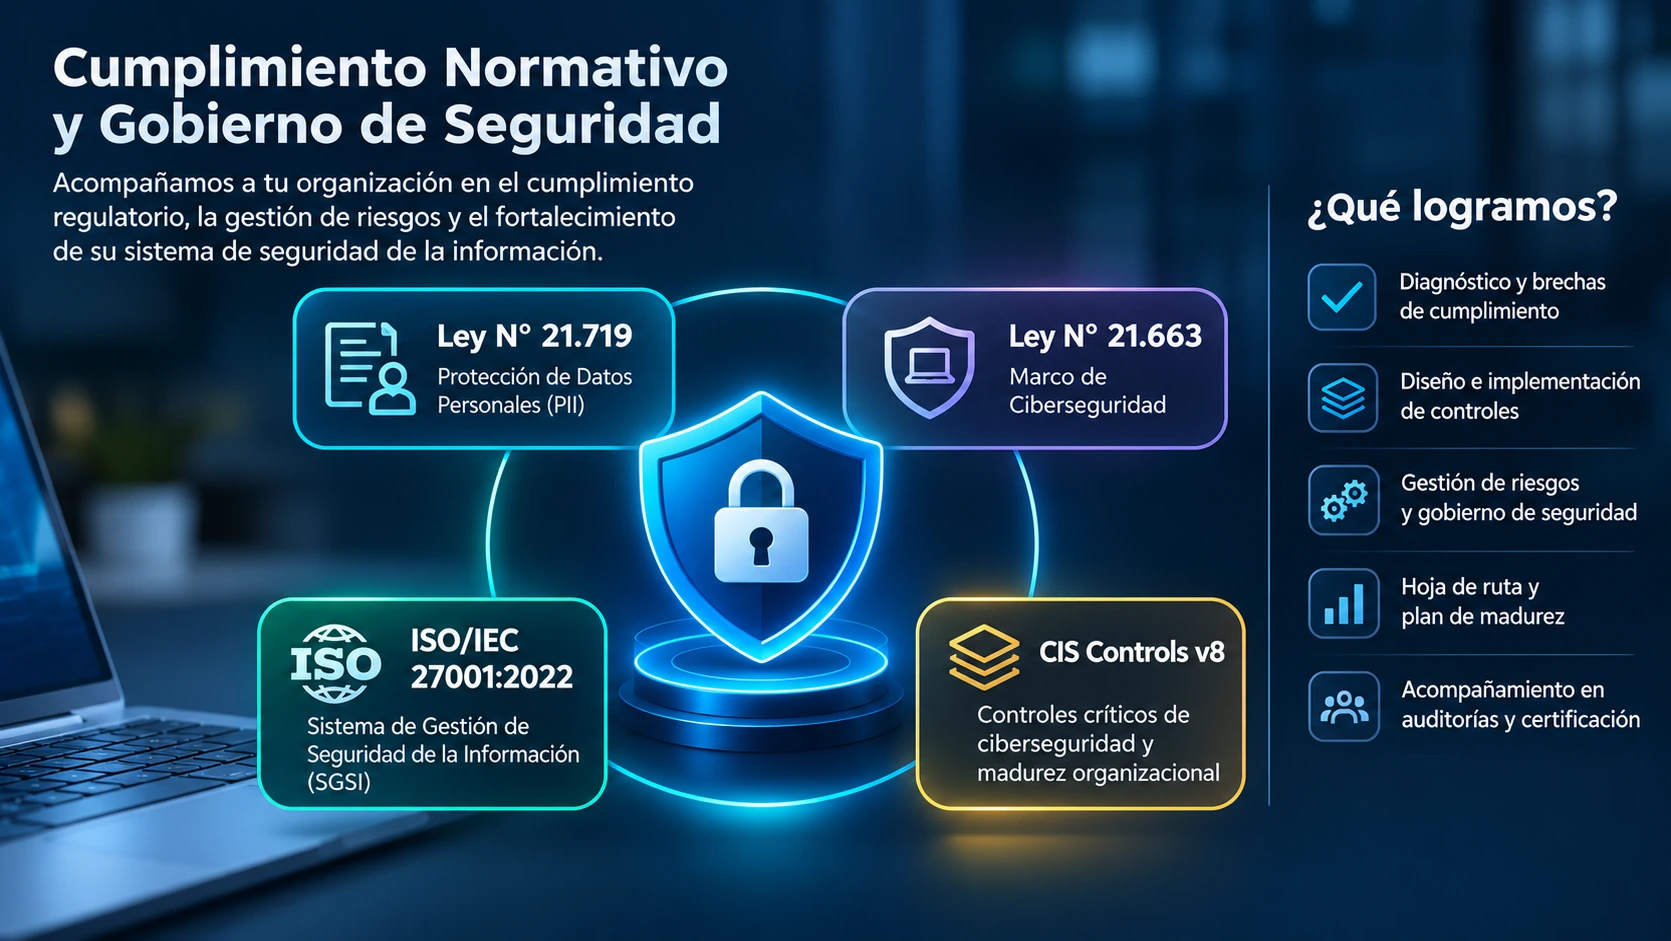
Levantamiento documental y técnico para medir el grado de cumplimiento actual frente a la norma o ley objetivo.
Identificación y valoración de riesgos sobre activos de información y tratamientos de datos personales.
Desarrollo de Políticas de Seguridad, Declaración de Aplicabilidad (SoA), procedimientos y registros exigidos.
Entrega de plan de acción priorizado y acompañamiento en la implementación de controles técnicos y operativos.
Evidencia formal y estructurada del compromiso de la organización con la seguridad de la información y la protección de datos.
Las inversiones en tecnología se justifican directamente en función de los riesgos reales y brechas normativas detectadas.
Definición precisa de qué hacer y quién es responsable ante incidentes de seguridad o solicitudes sobre datos personales.